Quantum Safe: del riesgo criptográfico a una hoja de ruta empresarial
La llegada de la computación cuántica introduce un nuevo horizonte para la criptografía. Pero prepararse no empieza escogiendo un nuevo algoritmo. Empieza comprendiendo qué información necesita proteger una organización, durante cuánto tiempo y dónde depende hoy de la criptografía.
Durante años, la conversación sobre computación cuántica y ciberseguridad se ha formulado alrededor de una pregunta aparentemente sencilla:
¿Cuándo existirá un ordenador cuántico capaz de comprometer la criptografía que utilizamos actualmente?
Es una pregunta relevante.
Pero quizá no sea la primera que deberían hacerse las organizaciones.
Hay otra más inmediata:
¿Durante cuánto tiempo debe seguir siendo confidencial la información que estamos protegiendo hoy?
El cambio de perspectiva es importante.
Quantum Safe no es únicamente una cuestión sobre la capacidad futura de los ordenadores cuánticos. Es también un problema de gestión del riesgo, arquitectura tecnológica y planificación de una transición criptográfica que puede necesitar años.
No toda la criptografía cambia de la misma manera
La computación cuántica no implica que toda la criptografía actual vaya a dejar de ser segura de forma repentina.
El impacto depende del tipo de mecanismo criptográfico.
Una parte importante de la criptografía de clave pública utilizada actualmente basa su seguridad en problemas matemáticos que son extremadamente difíciles de resolver con los ordenadores clásicos disponibles.
Entre ellos se encuentran la factorización de enteros y el logaritmo discreto.
El algoritmo de Shor mostró que un ordenador cuántico suficientemente potente podría resolver estos problemas de una forma radicalmente más eficiente. Esto afecta potencialmente a mecanismos como:
- RSA
- Diffie-Hellman
- ECDH
- DSA
- ECDSA
Su importancia va mucho más allá del algoritmo concreto. Estos mecanismos forman parte de sistemas utilizados diariamente para establecer claves, autenticar identidades, generar firmas digitales o proteger comunicaciones.
TLS, VPN, certificados digitales, PKI, actualizaciones de software, dispositivos conectados o determinadas infraestructuras cloud dependen, directa o indirectamente, de ellos.
La criptografía simétrica presenta un escenario diferente. Algoritmos como AES no se ven afectados por Shor de la misma forma. El algoritmo de Grover introduce una aceleración teórica para determinados problemas de búsqueda, pero su impacto puede mitigarse, entre otras medidas, mediante parámetros y tamaños de clave adecuados.
Por eso conviene evitar una simplificación frecuente:
la amenaza cuántica no consiste simplemente en que “los ordenadores cuánticos romperán la criptografía”.
El escenario es bastante más matizado.
Almacenar ahora, desencriptar más adelante: cuando el futuro cambia el riesgo de hoy
Existe otra razón por la que el horizonte temporal resulta especialmente importante.
Una organización puede estar cifrando correctamente una comunicación hoy y, aun así, existir un riesgo relacionado con la computación cuántica.
El escenario se conoce como almacenar ahora, desencriptar después (Harvest Now, Decrypt Later).
Su lógica es sencilla:
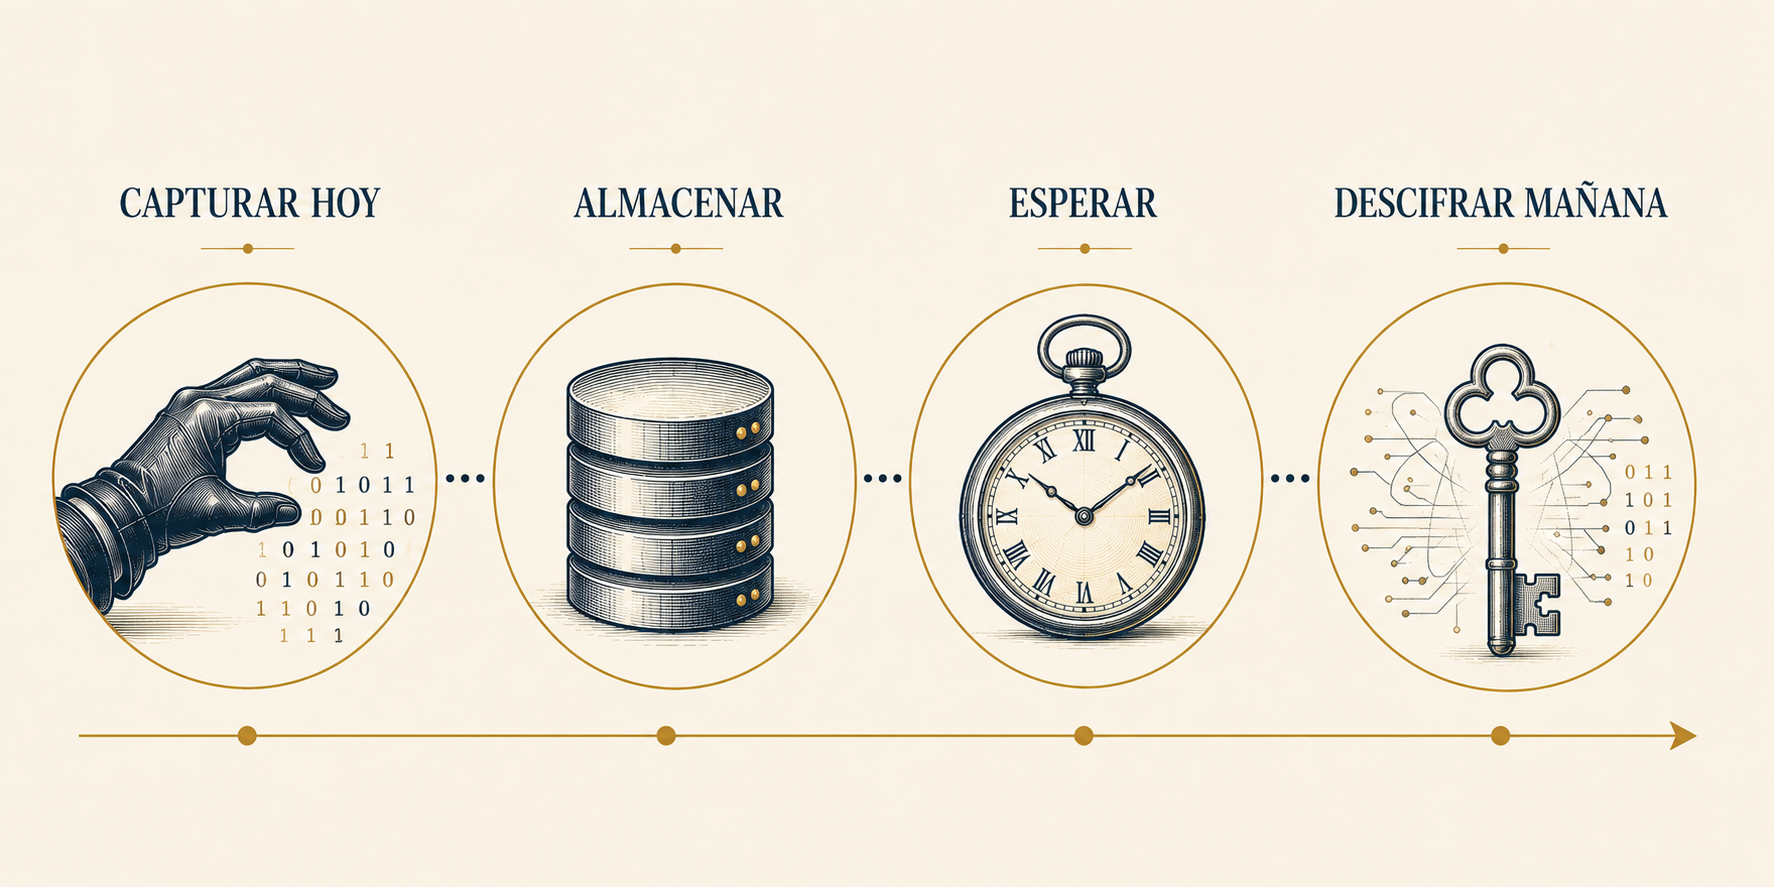
Un adversario puede interceptar información cifrada en la actualidad y conservarla durante años. Si en el futuro dispone de la capacidad necesaria para comprometer el mecanismo criptográfico utilizado, podría intentar descifrar entonces la información almacenada.
La pregunta relevante deja de ser únicamente cuándo existirá esa capacidad.
También importa cuánto tiempo conserva valor la información.
No es lo mismo proteger una información cuya confidencialidad deja de ser relevante dentro de unos meses que proteger:
- Propiedad intelectual
- Secretos industriales
- Información estratégica
- Determinados datos personales
- Información sanitaria
- Comunicaciones gubernamentales
- Información relacionada con defensa
- Datos asociados a infraestructuras críticas
Algunos de estos activos pueden necesitar permanecer protegidos durante diez, quince o veinte años.
En esos casos, el horizonte de riesgo comienza mucho antes.
Cuando el tiempo de protección y el tiempo de migración se encuentran
Esta relación puede expresarse con una idea sencilla.
Una organización necesita considerar simultáneamente:
el tiempo durante el que sus datos deben seguir siendo confidenciales
el tiempo que necesitará para transformar sus sistemas
frente a
el horizonte en el que podría aparecer una capacidad cuántica criptográficamente relevante.
Si una determinada información necesita permanecer protegida durante muchos años y la infraestructura que la protege tardará también años en migrarse, esperar a disponer de una fecha precisa sobre la evolución del hardware cuántico puede no ser la estrategia adecuada.
Prepararse no significa asumir que la amenaza es inmediata.
Significa entender los tiempos propios de la organización.
De un problema de investigación a estándares disponibles
La criptografía postcuántica no apareció como una respuesta improvisada a este escenario.
NIST comenzó a abordar públicamente la cuestión en 2015, con su Workshop on Cybersecurity in a Post-Quantum World. En 2016 abrió formalmente su proceso de estandarización de criptografía postcuántica mediante una convocatoria internacional para identificar y evaluar algoritmos de clave pública diseñados para resistir ataques tanto clásicos como cuánticos.
A finales de 2017 comenzó la primera ronda de evaluación con 69 propuestas aceptadas por NIST.
Después de varias rondas de análisis criptográfico y evaluación internacional, en julio de 2022 NIST anunció los primeros algoritmos seleccionados para avanzar hacia la estandarización:
- CRYSTALS-Kyber, para establecimiento de claves
- CRYSTALS-Dilithium, para firma digital
- FALCON, para firma digital
- SPHINCS+, para firma digital basada en funciones hash
Dos años después llegó un punto de inflexión.
El 13 de agosto de 2024, NIST publicó los tres primeros estándares definitivos de criptografía postcuántica:
- FIPS 203 — ML-KEM, derivado de CRYSTALS-Kyber
- FIPS 204 — ML-DSA, derivado de CRYSTALS-Dilithium
- FIPS 205 — SLH-DSA, derivado de SPHINCS+
El ecosistema continúa evolucionando.
FALCON, seleccionado en 2022, está previsto para su estandarización en FIPS 206, actualmente en desarrollo. En marzo de 2025 NIST seleccionó además HQC como mecanismo adicional de encapsulación de claves, basado en una construcción matemática diferente de ML-KEM y concebido como alternativa de respaldo.
El cambio de escenario es significativo.
Durante años, una de las grandes preguntas fue:
¿Qué algoritmos podrían protegernos en un entorno postcuántico?
Ahora aparece otra:
¿Cómo incorporamos esos nuevos mecanismos a sistemas, productos e infraestructuras reales?
Quantum Safe es más que PQC
La criptografía postcuántica, o PQC, será una pieza fundamental de esa transición.
Pero Quantum Safe no debería interpretarse como sinónimo de sustituir un algoritmo por otro.
El escenario es más amplio.
PQC
Algoritmos diseñados para resistir ataques tanto clásicos como cuánticos y que pueden ejecutarse sobre infraestructura informática convencional.
Esquemas híbridos
Combinaciones de mecanismos criptográficos clásicos y postcuánticos que pueden utilizarse durante determinadas fases de la transición.
QKD
La distribución cuántica de claves utiliza propiedades de la física cuántica para establecer y distribuir claves criptográficas en escenarios específicos. Sus características, requisitos de infraestructura y casos de uso son diferentes de los de PQC.
Agilidad criptográfica (crypto-agility)
La capacidad de una organización para cambiar algoritmos, claves, certificados, protocolos o librerías criptográficas sin tener que rediseñar completamente sus sistemas.
Este último concepto puede terminar siendo uno de los más relevantes desde el punto de vista empresarial.
Porque la transición actual probablemente no será la última.
Los estándares evolucionarán. Aparecerán nuevos análisis criptográficos. Algunos algoritmos podrán resultar más adecuados que otros para determinadas arquitecturas. Los proveedores actualizarán sus plataformas.
Una organización preparada no debería depender de que una determinada solución criptográfica permanezca inmutable durante décadas.
La agilidad criptográfica convierte una migración puntual en una capacidad organizativa.
El primer problema: saber dónde está la criptografía
Antes de decidir qué tecnología utilizar aparece una dificultad mucho más básica.
¿Sabe una organización dónde utiliza criptografía?
En una infraestructura empresarial puede encontrarse distribuida entre aplicaciones, APIs, certificados, servidores, PKI, VPN, comunicaciones TLS, dispositivos IoT, firmware, sistemas heredados (legacy), servicios cloud, librerías de software y plataformas proporcionadas por terceros.
En organizaciones complejas, construir esta visión puede ser un proyecto en sí mismo.
Por eso, uno de los primeros componentes de un programa Quantum Safe es el inventario criptográfico.
No se trata únicamente de elaborar una lista de algoritmos.
Se trata de relacionar:
INFORMACIÓN + SISTEMAS + CRIPTOGRAFÍA + DEPENDENCIAS + PROVEEDORES
para comprender realmente dónde existe exposición.
Sin esa cartografía resulta difícil construir una estrategia de migración.
No todo debe migrarse al mismo tiempo
Una vez conocido el entorno aparece una segunda decisión:
¿Qué priorizamos?
Una transición Quantum Safe real difícilmente consistirá en modificar simultáneamente todos los sistemas de una organización.
Será necesario evaluar diferentes dimensiones:
- criticidad del activo
- sensibilidad de la información
- tiempo durante el que debe permanecer protegida
- exposición del sistema
- mecanismos criptográficos utilizados
- dependencia de terceros
- capacidad de actualización
- dificultad y coste de la migración
Un activo que contiene información altamente sensible que debe mantenerse confidencial durante quince años puede merecer una prioridad diferente a la de otro cuya información pierde valor rápidamente.
Del mismo modo, un sistema legacy difícil de modificar puede necesitar comenzar su planificación antes precisamente porque su transformación será lenta.
El objetivo no es migrar primero aquello que resulta técnicamente más sencillo.
Es construir una priorización basada en riesgo, contexto y horizonte temporal.
De la criptografía al Quantum Safe Plan
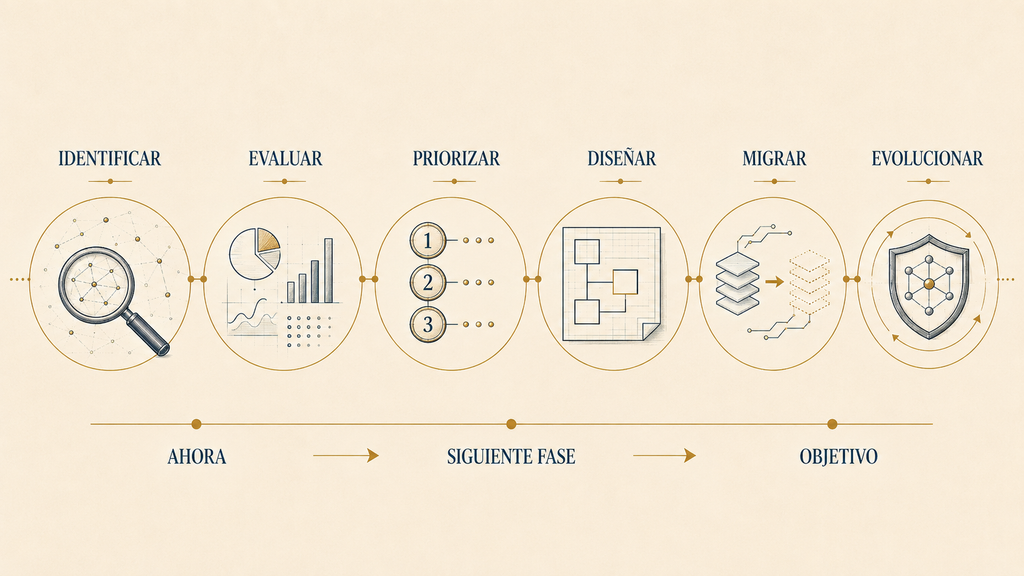
Una organización puede estructurar su recorrido hacia un entorno Quantum Safe en diferentes etapas.
No existe una única hoja de ruta válida para todas las organizaciones. El contexto, las arquitecturas, el grado de madurez y la naturaleza de la información protegida condicionarán el recorrido.
Una posible estructura parte de seis preguntas.
01 · IDENTIFICAR
¿Qué tenemos?
Inventariar:
- Datos
- Aplicaciones
- Sistemas
- Algoritmos
- Claves
- Certificados
- Librerías
- Protocolos
- Dispositivos
- Proveedores y dependencias
El objetivo es construir una cartografía criptográfica suficientemente completa para poder analizar el entorno.
02 · EVALUAR
¿Dónde está nuestra exposición?
Para cada activo relevante:
- ¿Qué información protege?
- ¿Qué criptografía utiliza?
- ¿Durante cuánto tiempo debe permanecer protegida?
- ¿Cuál es su exposición?
- ¿Qué impacto tendría su compromiso?
- ¿Qué dependencias existen?
Aquí aparece de forma explícita el riesgo asociado a Harvest Now, Decrypt Later.
03 · PRIORIZAR
¿Dónde tiene sentido empezar?
Cruzar:
criticidad + tiempo de protección + exposición + impacto + dificultad de migración
para obtener un mapa de prioridades.
No todo requiere la misma respuesta ni el mismo calendario.
04 · DISEÑAR
¿Cómo debería ser el entorno objetivo?
Analizar qué combinación de:
- PQC
- soluciones híbridas
- PKI
- gestión de claves
- arquitectura
- protocolos
- crypto-agility
resulta adecuada para cada contexto.
No todos los sistemas necesitarán exactamente la misma solución.
05 · MIGRAR
¿Cómo avanzamos sin transformar todo de una vez?
Antes de escalar:
PoC → piloto → validación → despliegue progresivo
Evaluando:
- Interoperabilidad
- Rendimiento
- Tamaños de claves y firmas
- Latencia
- Compatibilidad
- Impacto sobre infraestructura
- Dependencias de proveedores
06 · EVOLUCIONAR
¿Cómo conseguimos que la organización pueda seguir adaptándose?
La transición no termina con la implantación de nuevos algoritmos.
Será necesario:
- Mantener actualizado el inventario
- Definir políticas criptográficas
- Monitorizar estándares
- Gestionar dependencias y proveedores
- Asignar responsabilidades
- Gestionar el ciclo de vida criptográfico
- Desarrollar crypto-agility
El resultado no debería ser una lista genérica de tecnologías.
Debería ser un Quantum Safe Plan construido a partir de la realidad de la organización.
Europa también ha comenzado a definir el recorrido
La transición ha dejado de ser exclusivamente una conversación entre investigadores y especialistas en criptografía.
En junio de 2025, los Estados miembros de la Unión Europea, con el apoyo de la Comisión Europea, publicaron una hoja de ruta coordinada para la transición a la criptografía postcuántica y un calendario para la transición a la criptografía postcuántica.
El documento parte de una idea especialmente relevante: la transición debe abordarse de forma planificada, coordinada y progresiva.
Esto incorpora otra dimensión a la conversación Quantum Safe.
Las organizaciones tendrán que seguir no solo la evolución de los ordenadores cuánticos, sino también:
- Los estándares criptográficos
- Las recomendaciones europeas y nacionales
- La evolución de sus proveedores
- Las capacidades de sus arquitecturas
- Los propios horizontes de protección de su información
La pregunta no es solo cuándo llegará la amenaza
Es comprensible que buena parte de la conversación pública sobre computación cuántica siga buscando una fecha.
¿Cuándo habrá suficientes qubits?
¿Cuándo serán suficientemente fiables?
¿Cuándo podrá ejecutarse un ataque criptográficamente relevante?
Son preguntas relevantes.
Pero para una organización puede haber otras que deban plantearse antes:
¿Qué información necesito proteger?
¿Durante cuánto tiempo?
¿Qué criptografía utilizo para hacerlo?
¿Dónde está integrada?
¿De qué proveedores dependo?
¿Cuánto tardaría en cambiarla?
¿Qué debería preparar ahora y qué puede esperar?
Responder a estas preguntas no obliga a predecir el futuro de la computación cuántica.
Permite algo probablemente más útil:
comprender la propia exposición y construir un recorrido capaz de evolucionar con la tecnología.
Porque un Quantum Safe Plan no empieza escogiendo un algoritmo.
Empieza comprendiendo qué necesita proteger la organización, durante cuánto tiempo y cómo depende hoy de la criptografía.
Referencias
NIST — National Institute of Standards and Technology
Post-Quantum Cryptography Project · Selected Algorithms · FIPS 203 · FIPS 204 · FIPS 205 · PQC Standardization Process
European Commission
Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography, 2025.
ENISA — European Union Agency for Cybersecurity
Publicaciones y recomendaciones sobre criptografía postcuántica y transición criptográfica.
¿Qué significa Quantum Safe para tu organización?
Cada organización parte de una arquitectura, unas prioridades y un horizonte de riesgo diferentes.
Comprender el punto de partida es el primer paso para definir el recorrido.